

طبق جمعبندی تعمیر پیسی، VLAN یا «شبکهٔ محلی مجازی» روشی است که یک شبکهٔ فیزیکی (همان سوئیچ و کابلها) را در لایهٔ ۲ مدل OSI به چند شبکهٔ منطقی جدا تقسیم میکند؛ دستگاههای هر VLAN ترافیک broadcast بقیه را نمیبینند، حتی اگر به یک سوئیچ وصل باشند (منبع: Wikipedia).
دلیل استفاده از VLAN امنیت بیشتر، کنترل ترافیک، سادهتر شدن مدیریت و صرفهجویی در کابلکشی است؛ برای ارتباط بین دو VLAN هم حتماً به روتر یا سوئیچ لایهٔ ۳ نیاز دارید (منبع: Cisco).
VLAN چطور کار میکند؟
VLAN مخفف Virtual Local Area Network است. هر VLAN یک دامنهٔ broadcast جداست؛ یعنی پیامهای همگانی (broadcast) فقط به دستگاههای همان VLAN میرسد (منبع: Wikipedia). عضویت در VLAN با نرمافزار تنظیم میشود، پس برای جابهجا کردن یک کامپیوتر بین واحدها لازم نیست کابلها را عوض کنید (منبع).
سوئیچ برای اینکه بداند هر فریم مال کدام VLAN است، طبق استاندارد IEEE ۸۰۲.۱Q یک برچسب (tag) ۳۲ بیتی به فریم اترنت اضافه میکند. شناسهٔ VLAN در این برچسب ۱۲ بیت است؛ مقدارهای ۰ و ۴۰۹۵ رزرو شدهاند و بنابراین حداکثر ۴۰۹۴ VLAN قابل تعریف است (منبع: IEEE). این استاندارد اولین بار در سال ۱۹۹۸ با نام IEEE ۸۰۲.۱Q-۱۹۹۸ منتشر شد (منبع).
چرا شبکه را VLAN بندی میکنیم؟
| هدف | VLAN چه کمکی میکند؟ |
|---|---|
| امنیت | دستگاههایی که باید جدا بمانند از یک کابلکشی استفاده میکنند ولی مستقیم با هم ارتباط ندارند (منبع) |
| کنترل ترافیک | شبکهٔ بزرگ به چند دامنهٔ broadcast کوچکتر شکسته میشود و ترافیک broadcast هر بخش کم میشود (منبع) |
| مدیریت سادهتر | کاربران بر اساس کارشان گروهبندی میشوند، نه محل فیزیکیشان (منبع: Cisco) |
| صرفهجویی | برای هر واحد سوئیچ و کابل جدا لازم نیست (منبع) |
کاربردهای رایج VLAN شامل جدا کردن شبکهٔ تولید، تلفن VoIP، مدیریت شبکه، شبکهٔ ذخیرهسازی (SAN)، اینترنت مهمان و DMZ است (منبع). شرکتهای میزبانی وب هم با VLAN سرورهای هر مشتری را از بقیه جدا میکنند (منبع).
یک مثال عملی از VLAN بندی چه شکلی است؟
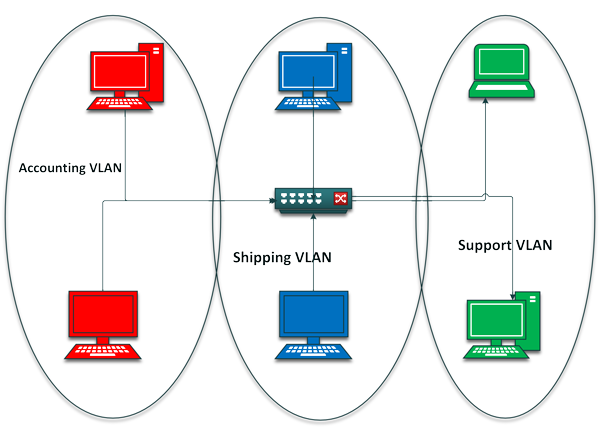
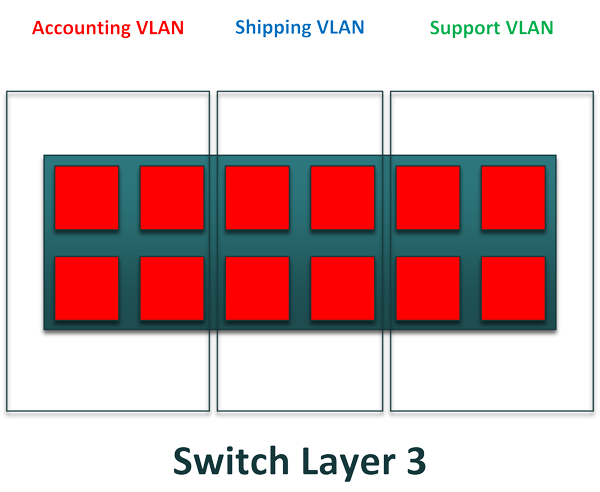
فرض کنید شرکتی سه واحد حسابداری، ارسال مرسولات و پشتیبانی دارد و همهٔ کامپیوترها به یک سوئیچ وصلاند. بدون VLAN همهٔ آنها در یک شبکهاند و ترافیک broadcast همدیگر را میبینند. با VLAN، روی همان سوئیچ سه شبکهٔ مجازی میسازیم و پورتهای هر واحد را به VLAN خودش اختصاص میدهیم. حالا با اینکه کابل و سوئیچ مشترک است، هر واحد فقط ترافیک خودش را میبیند. هر VLAN معمولاً یک زیرشبکهٔ IP جدا هم میگیرد (منبع).
پورت Access و Trunk چه فرقی دارند؟
پورت Access (یا static-access) فقط عضو یک VLAN است و معمولاً به کامپیوتر یا پرینتر وصل میشود. پورت Trunk با برچسب ۸۰۲.۱Q ترافیک چند VLAN را روی یک کابل بین دو سوئیچ (یا سوئیچ و روتر) جابهجا میکند و بهطور پیشفرض عضو همهٔ VLANهاست (منبع: Cisco). فریمی که روی پورت ۸۰۲.۱Q برچسب نداشته باشد، متعلق به Native VLAN فرض میشود (منبع).
چطور روی سوئیچ سیسکو VLAN بسازیم؟
مراحل زیر از راهنمای رسمی پیکربندی VLAN سیسکو گرفته شده است (منبع: Cisco):
با enable و بعد configure terminal وارد حالت پیکربندی شوید.
VLAN را بسازید و برایش نام بگذارید:vlan 20name test20exit
وارد پورت مورد نظر شوید، آن را Access کنید و به VLAN اختصاص دهید:interface gigabitethernet 1/0/1switchport mode accessswitchport access vlan 20end
با show vlan brief نتیجه را بررسی کنید و با copy running-config startup-config تنظیمات را ذخیره کنید.
طبق همین راهنما، شمارهٔ VLAN میتواند از ۱ تا ۴۰۹۴ باشد و شمارههای ۱۰۰۲ تا ۱۰۰۵ برای Token Ring و FDDI رزرو شدهاند (منبع). برای آشنایی با خود سوئیچها آموزش سوئیچ سیسکو را بخوانید.
دستگاههای دو VLAN مختلف چطور با هم ارتباط برقرار میکنند؟
ترافیک بین VLANها باید مسیریابی (route) شود؛ یعنی یا سوئیچ لایهٔ ۳ با رابط مجازی SVI و آدرس IP این کار را انجام میدهد (منبع: Cisco)، یا یک روتر که با یک کابل Trunk به سوئیچ وصل شده؛ روشی که به آن Router on a stick میگویند (منبع: Wikipedia).
← هشدار امنیتی: VLAN بهتنهایی دیوار آتش نیست. در حملهٔ VLAN hopping مهاجم خودش را جای سوئیچ trunk جا میزند؛ برای جلوگیری، پورتهایی که trunk نیستند را صریحاً با switchport mode access تنظیم کنید و مذاکرهٔ خودکار trunk را با switchport nonegotiate ببندید (منبع: Wikipedia).
← نکتهٔ مخصوص کاربران ایرانی: در بسیاری از دفترها و کافینتها در ایران، مودم ADSL/VDSL یا روتر اینترنت به یک سوئیچ معمولی وصل است و مهمانها و کارمندان در یک شبکهاند. اگر سوئیچ مدیریتپذیر (Managed) دارید، حداقل یک VLAN جدا برای وایفای مهمان بسازید تا مهمانها به پرینتر و پوشههای اشتراکی دسترسی نداشته باشند؛ سوئیچهای ساده (Unmanaged) هیچ رابط تنظیماتی ندارند، ولی حتی سوئیچهای ارزانترِ Smart یا Web-managed هم معمولاً تنظیم VLAN را دارند (منبع: Wikipedia).
این مقاله بر پایهٔ راهنمای رسمی سیسکو و منابع مرجع بازنویسی شده و ما این تنظیمات را برای این مقاله روی تجهیزات خودمان تست نکردهایم. برای مفاهیم پایهٔ شبکه آموزش پروتکل ARP و فرق سرور با کامپیوتر معمولی را هم ببینید.
پاسخ به سوالات شما
VLAN به زبون ساده یعنی چی؟
VLAN یعنی یک شبکهٔ فیزیکی را با تنظیم سوئیچ به چند شبکهٔ منطقی جدا تقسیم کنیم تا هر گروه فقط ترافیک خودش را ببیند.
چرا باید شبکه رو VLAN بندی کنیم؟
برای امنیت بیشتر، کم کردن ترافیک broadcast، مدیریت سادهتر و اینکه برای هر واحد سوئیچ و کابل جدا لازم نباشد.
حداکثر چندتا VLAN میشه ساخت؟
طبق استاندارد IEEE 802.1Q شناسهٔ VLAN ۱۲ بیتی است و با کنار گذاشتن ۰ و ۴۰۹۵، حداکثر ۴۰۹۴ VLAN ممکن است.
فرق پورت Access با Trunk چیه؟
پورت Access فقط عضو یک VLAN است و به کامپیوتر وصل میشود؛ پورت Trunk ترافیک چند VLAN را با برچسب 802.1Q روی یک کابل میبرد.
دو تا VLAN چطوری با هم حرف میزنن؟
فقط با مسیریابی؛ یعنی از طریق سوئیچ لایهٔ ۳ (SVI) یا روتری که با کابل Trunk به سوئیچ وصل است.
با سوئیچ معمولی خونگی هم میشه VLAN ساخت؟
نه؛ سوئیچهای ساده (Unmanaged) هیچ تنظیماتی ندارند. برای VLAN بندی سوئیچ Managed یا دستکم Smart/Web-managed لازم است.





دیدگاهها