

🔍
جواب کوتاه
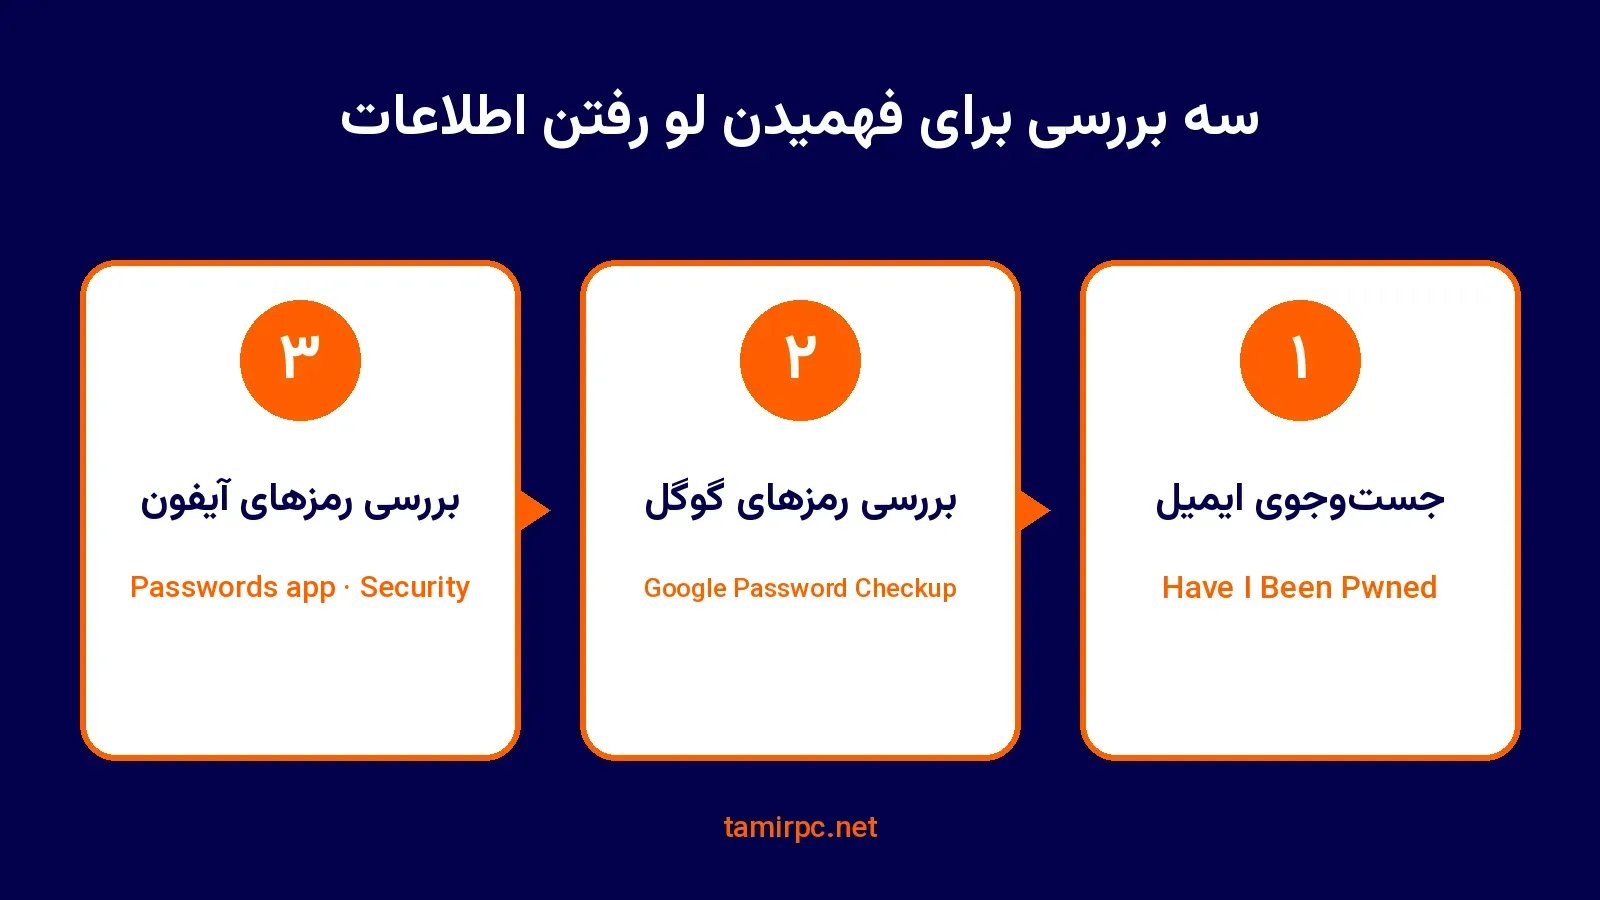
برای فهمیدن اینکه ایمیل شما در یک نشت اطلاعات بوده یا نه، آدرس ایمیل را در سایت Have I Been Pwned جستوجو کنید؛ این سایت نشان میدهد ایمیلتان در کدام نشتها دیده شده (پرسشهای متداول HIBP). رسمی برای خود رمزها هم Password Checkup گوگل (راهنمای گوگل) رسمی و بخش Security در اپ Passwords آیفون (راهنمای اپل) رسمی رمزهای ذخیرهشدهٔ لورفته را علامت میزنند.
اگر رمز یک حساب، مثلاً CAPCOM ID، را در استیم یا پلیاستیشن هم تکرار کردهاید، همین امروز این سه بررسی را انجام دهید.
لو رفتن اطلاعات چیست؟
🗄️
نشت اطلاعات
طبق تعریف HIBP، نشت (breach) یعنی دادهها در یک سیستم آسیبپذیر ناخواسته در دسترس قرار گرفتهاند؛ معمولاً بهخاطر کنترل دسترسی ضعیف یا ضعف امنیتی نرمافزار (HIBP). رسمی
🔁
رمز تکراری
گوگل میگوید اگر یک رمز را برای چند حساب استفاده کنید، خطر هک شدن بیشتر است (راهنمای گوگل). رسمی رمزی که از یک سایت بیرون آمده، روی حسابهای دیگر هم امتحان میشود.
🧲
بدافزار سارق اطلاعات
«Stealer log» خروجی بدافزاری است که روی دستگاه آلوده ایمیل، رمز و آدرس سایت را هنگام ورود جمع میکند و HIBP این دادهها را هم ثبت میکند (HIBP). رسمی
نکته: اگر ایمیلتان در نشت سایتی دیده شد که یادتان نمیآید در آن ثبتنام کرده باشید، طبق HIBP ممکن است دادهها به سرویس دیگری منتقل شده باشد، سرویس تغییر نام داده باشد یا کس دیگری با ایمیل شما ثبتنام کرده باشد (HIBP). رسمی
آموزش Have I Been Pwned
۲
خواندن نتیجه
اگر نام سرویسی را دیدید، یعنی ایمیلتان در نشت آن سرویس بوده؛ نوع دادههای لورفته (ایمیل، رمز، IP و…) هم کنار هر نشت آمده است.
۳
فعال کردن Notify Me
با بخش Notify Me، اگر ایمیلتان بعداً در نشت تازهای پیدا شود، به همان ایمیل خبر داده میشود. HIBP برای این کار فقط ایمیل، تاریخ عضویت و یک توکن تأیید را نگه میدارد (HIBP). رسمی
| پرسش | پاسخ رسمی HIBP |
|---|---|
| آیا جستوجوی ایمیل ذخیره میشود؟ | نه؛ جستوجوها لاگ نمیشوند و از اتصال رمزگذاریشده انجام میشوند. |
| آیا رمزها کنار ایمیلها نگه داشته میشوند؟ | نه؛ رمزها جدا در Pwned Passwords و بهصورت هش SHA-۱ هستند و به هیچ ایمیلی وصل نیستند. |
| بعد از عوض کردن رمز، نشت از نتیجه پاک میشود؟ | نه؛ حضور ایمیل در یک نشت سابقهٔ ثابت است. برای پنهان کردن آن گزینهٔ Opt-out هست. |
| میشود ایمیل دیگران را زیر نظر گرفت؟ | نه؛ هشدار فقط به همان ایمیلی میرود که ثبت شده است. |
رمزهای لورفته در گوگل و آیفون
🔑
گوگل: Password Checkup
به passwords.google.com/checkup بروید و Check passwords را بزنید. یا در کروم: Settings ← Passwords and autofill ← Google Password Manager ← Checkup. نتیجه رمزهای compromised (لورفته)، reused (تکراری) و weak (ضعیف) را جدا نشان میدهد (راهنمای گوگل). رسمی
📱
آیفون: Security Recommendations
در iOS ۱۸ به بعد: اپ Passwords ← Security. برای روشن کردن پایش: Settings ← Apps ← Passwords ← Detect Compromised Passwords. آیفون رمزهایی را که در نشتهای شناختهشده دیده شدهاند علامت میزند (راهنمای اپل). رسمی
تجربهٔ کاربران: تجربهٔ کاربران این دو ابزار فقط رمزهایی را میبینند که در حساب گوگل یا آیفون ذخیره کردهاید؛ رمزی که فقط در ذهن شماست یا در لانچر بازی ذخیره شده، در این گزارش نمیآید.
نمونهٔ Capcom؛ گیمرهای ایرانی چرا باید چک کنند؟
۱
۲۷ مهر ۱۴۰۵
کپکام فعالیت مشکوک روی CAPCOM ID را شناسایی کرد و دسترسی غیرمجاز را تأیید کرد.
۲
۲۹ مهر ۱۴۰۵
موضوع به پلیس اوزاکا و کمیسیون حفاظت از اطلاعات شخصی ژاپن گزارش شد.
۳
۳۰ مهر ۱۴۰۵
کپکام اطلاعیهٔ رسمی منتشر کرد و BleepingComputer خبر را پوشش داد.
| چه چیزی لو رفت؟ | تعداد طبق کپکام |
|---|---|
| ایمیل، تاریخ ساخت حساب، آخرین ورود، تعداد ورودها و IP آخرین ورود | ۱۱٬۷۷۴٬۲۴۷ رکورد |
| تاریخ تولد، جنسیت، کشور و نام مستعار | ۴۳ رکورد |
| رمزهایی که هکرها بدون اجازه عوض کردند (کپکام ریست کرد) | ۱۹۶ حساب |
| اطلاعات کارت بانکی | لو نرفته است |
کپکام میگوید لو رفتن رمزهایی که خود کاربران ساخته بودند را تأیید نکرده، ولی ایمیلهای لورفته ممکن است برای ایمیلهای جعلی به اسم کپکام استفاده شوند و نباید روی لینک یا پیوست این پیامها کلیک کرد (اطلاعیهٔ کپکام). رسمی BleepingComputer هم نوشته که زمان دقیق نفوذ هنوز روشن نیست (BleepingComputer). خبر رسانهای
🎮
اگر CAPCOM ID دارید
ایمیل آن را در HIBP چک کنید و ایمیلهای «کپکام» که اطلاعات یا کد میخواهند را باز نکنید.
🧩
اگر رمز استیم یا PSN همان است
رمز تکراری یعنی یک نشت میتواند به حسابهای دیگر هم برسد؛ گوگل و اپل هر دو رمز تکراری را جداگانه علامت میزنند (گوگل). رسمی
🛡️
ایمیل یا رمزتان لو رفته بود؟
کارهای بعد از هک شدن را در راهنمای کارهای فوری بعد از هک شدن ایمیل بخوانید؛ برای لایهٔ دوم امنیت آموزش تأیید دو مرحلهای و برای ساختن رمز جدا برای هر حساب راهنمای پسورد منیجر را ببینید.
پاسخ به سوالات شما
اگر ایمیلم در Have I Been Pwned پیدا نشد، یعنی امن است؟
نه لزوماً. طبق پرسشهای متداول HIBP، برخی نشتها حساس یا بازنشستهاند و در جستوجوی عمومی نمایش داده نمیشوند. این نتیجه فقط میگوید ایمیل شما در نشتهای قابل جستوجوی این سایت دیده نشده است.
وارد کردن ایمیل در Have I Been Pwned خطر دارد؟
طبق HIBP جستوجوها ثبت نمیشوند و از اتصال رمزگذاریشده انجام میشوند. خود ایمیل هم برای ورود به حساب کافی نیست.
Password Checkup گوگل همهٔ رمزهای من را بررسی میکند؟
فقط رمزهایی را که در Google Password Manager ذخیره شدهاند بررسی میکند و آنها را به سه دستهٔ لورفته، تکراری و ضعیف تقسیم میکند.
آیا رمز حسابهای CAPCOM ID لو رفته است؟
کپکام در اطلاعیهٔ رسمی گفته لو رفتن رمزهایی را که خود کاربران ساخته بودند تأیید نکرده است، ولی رمز تعداد محدودی حساب بدون اجازه تغییر کرده و ریست شده است.

دیدگاهها